IA en la empresa: la herramienta más poderosa que nadie está usando de forma segura en tu empresa
Tu empresa probablemente ya tiene una política de uso de inteligencia artificial. O está en proceso de tenerla. Lo que es muy probable que todavía no tenga es un programa que asegure que sus empleados y colaboradores la estén usando de manera que no comprometa la información de la organización.
La IA no es una amenaza nueva. Es un amplificador de riesgos viejos: fuga de información, código inseguro, dependencia sin validación, y el eterno problema del comportamiento humano bajo presión. Lo que cambia es la velocidad y la escala. Este año vemos un aumento del 89 % en los ataques de adversarios habilitados por IA (Crowdstrike,2026)
* El mayor riesgo de la IA en las organizaciones no es que los sistemas fallen. Es que los humanos confíen en ellos sin entender sus límites.
— Perry Carpenter, The Security Culture Playbook
Se parte de nuestro próximo webinar para conocer cómo implementar IA en tu organización de manera segura 👉 https://recursos.safe-u.com/webinar-decisiones-humanas-seguras
## El primer riesgo: la IA que nadie aprobó ##
Shadow AI es la nueva Shadow IT. Antes, los empleados instalaban Dropbox en sus equipos corporativos para trabajar “más cómodos” (e inseguros). Hoy, pegan contratos de clientes, código fuente propietario y reportes financieros en ChatGPT, Claude o Gemini desde sus cuentas personales.
La diferencia crítica con el Shadow IT clásico es que los modelos de IA “no corporativos” pueden usar los datos ingresados para entrenamiento de su modelo si el usuario no configuró explícitamente su cuenta para excluir ese uso (o paga por ello). Lo que tu colaborador considera una consulta privada puede convertirse en material de entrenamiento accesible a otros usuarios.
### ⚠ Escenarios reales de fuga por Shadow AI ###
👉 Desarrollador pega código fuente propietario en ChatGPT para pedir ayuda con un bug.
👉 Ejecutivo sube un informe financiero en borrador a una herramienta de resumen de documentos.
👉 Vendedor ingresa datos de CRM (nombres, emails, volumen de deals) para generar un email personalizado.
👉 RRHH utiliza una IA personal para redactar evaluaciones de desempeño con datos nominales de empleados.
👉 Abogado interno consulta cláusulas contractuales confidenciales a un asistente de IA sin acuerdo de confidencialidad.
## El segundo riesgo: Vibe Coding sin validación de seguridad ##
Vibe Coding es el término que describe una práctica creciente: desarrolladores (y cada vez más, no-desarrolladores) que generan código funcional usando IA, lo ejecutan sin revisarlo en profundidad, y lo integran a sistemas productivos basados en que “parece que funciona”.
La velocidad es real. La confianza en que el código generado es seguro, no lo es.
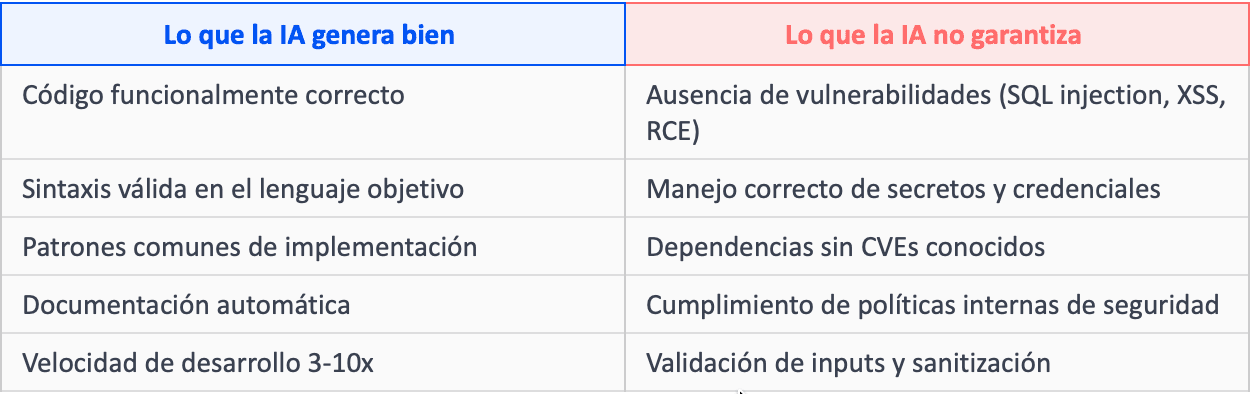
Dejemos algo muy claro: El problema no es la IA, sino el proceso que la rodea (cuando existe). Sobran los ejemplos de código generado por modelos LLM que contienen al menos una vulnerabilidad de seguridad cuando no hay revisión humana especializada que los “contenga” o revise.
## El tercer riesgo: alucinaciones con consecuencias ##
Los modelos de IA generan respuestas con alta confianza aparente, incluso cuando están equivocados. En uso corporativo, esto tiene consecuencias concretas: dependencias de software que no existen (y que un atacante puede crear), configuraciones de seguridad incorrectas, o interpretaciones erróneas de regulaciones.
Cómo se ve una adopción de IA corporativamente segura
La respuesta no es prohibir la IA: Las organizaciones que prohíben la IA no logran que sus empleados dejen de usarla (más bien impulsa a que la usen de manera encubierta o secreta). El objetivo es diseñar un marco cultural que habilite la productividad y controle el riesgo. Avancemos paso a paso:
### 1. Política de IA corporativa con herramientas aprobadas ###
Definir un conjunto de herramientas de IA aprobadas para uso corporativo, con contratos empresariales que garanticen que los datos no se usan para entrenamiento. La diferencia entre ChatGPT Free y ChatGPT Enterprise en términos de privacidad de datos no es marginal (es la diferencia entre exponer datos y no hacerlo).
### 2. Clasificación de datos antes de la política de IA ###
No se puede definir qué datos pueden ingresarse en una IA sin antes saber qué datos existen y cuál es su nivel de sensibilidad. La política de uso de IA debe construirse sobre un esquema de clasificación de información previo o simultáneo.
### 3. AI Security Review en el ciclo de desarrollo ###
Para equipos de desarrollo, incorporar una instancia de revisión de seguridad específica para código generado por IA antes del merge a repositorios productivos. No es una revisión de funcionamiento (es una revisión de superficie de ataque, manejo de secretos y dependencias).
### 4. Entrenamiento diferenciado por rol ###
El riesgo de un desarrollador usando Copilot es diferente al riesgo de un vendedor usando ChatGPT o Claude. El programa de cultura de seguridad para IA debe estar segmentado: comportamientos específicos para perfiles técnicos, para perfiles ejecutivos, y para usuarios generalistas.
### 5. Canal de reporte y normalización del error ###
Los empleados que detectan que cometieron un error de seguridad con IA (subieron datos que no debían, usaron una herramienta no aprobada ,etc.) deben tener un canal de reporte sin consecuencias desproporcionadas. La cultura del ocultamiento es más costosa que el incidente en sí.
Lo que un CISO debería exigirle a su organización hoy
### RECOMENDACIONES PARA EL CISO ###
⚡️Hacé un relevamiento de Shadow AI antes de publicar la política: preguntá (anónimamente) qué herramientas de IA usa cada área. Los resultados suelen sorprender.
⚡️Construí la política de IA como habilitadora, no como restricción. El mensaje debe ser: “esás son las herramientas aprobadas y cómo usarlas bien”, no “está prohibido usar IA”.
⚡️Implementá un Secure AI Development Lifecycle (SAIDL) para equipos de desarrollo: revisión de dependencias, escaneo de código generado, y validación de prompts que incluyan lógica de negocio sensible.
⚡️Aplicá el modelo Fogg al comportamiento de reporte de uso no autorizado: hacé que reportar sea fácil (tiny behavior), vinculalo a un contexto existente, y eliminá el miedo a consecuencias (celebración del reporte).
⚡️Segmentá el training de IA por perfil de riesgo: desarrolladores (Vibe Coding, alucinaciones y dependencias), ejecutivos (fuga de datos, código de conducta y decisiones asistidas por IA) y usuarios generales (Shadow AI y clasificación de datos).
Se parte de nuestro próximo webinar para conocer cómo implementar IA en tu organización de manera segura 👉 https://recursos.safe-u.com/webinar-decisiones-humanas-seguras