Demo Day: cuando la concientización en ciberseguridad se convierte en experiencia
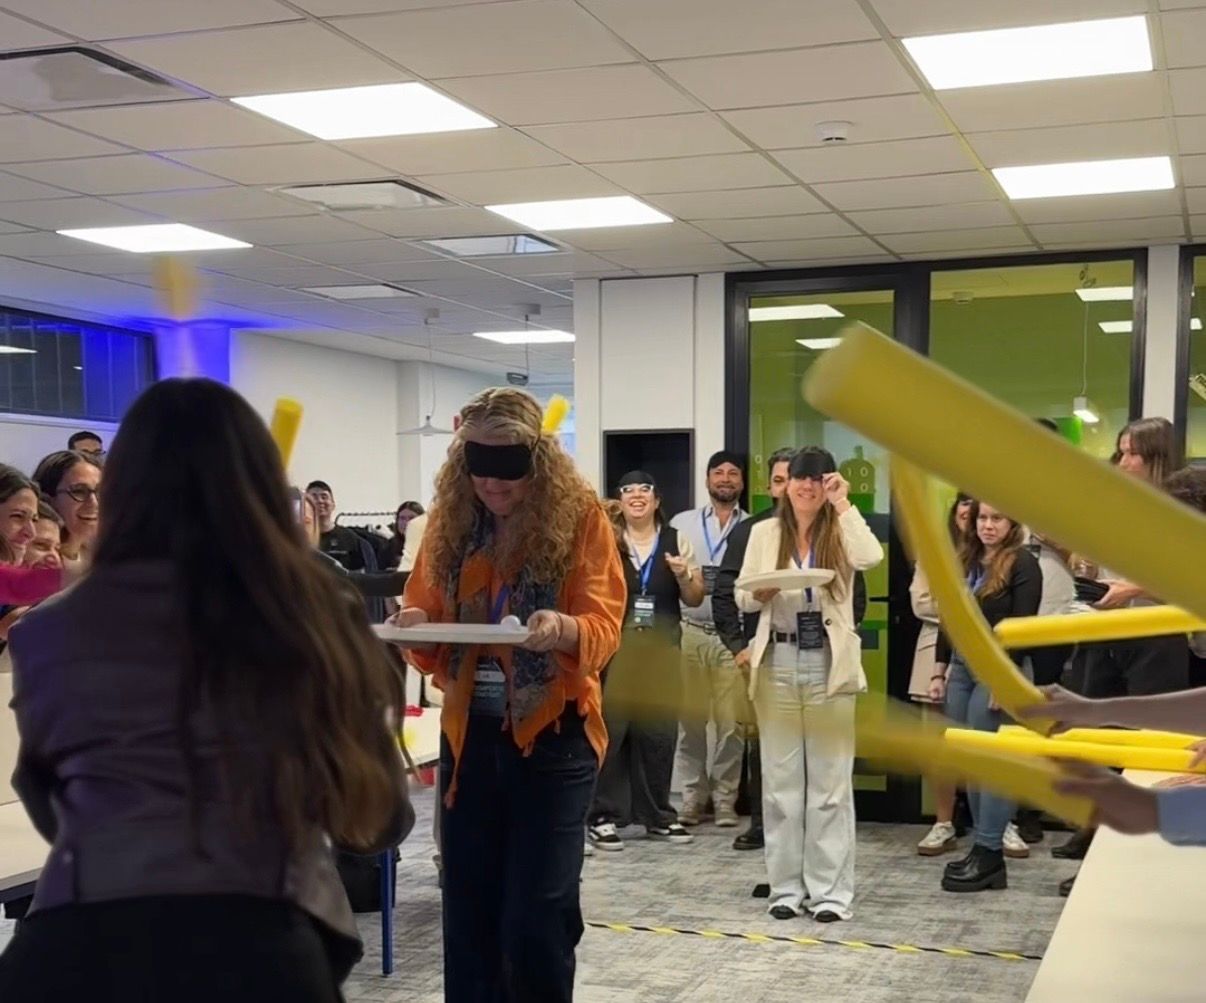
Esta semana llevamos adelante un Demo Day en nuestras oficinas, pero no fue “otro evento más”. 🌟
**Fue una oportunidad para mostrar, en primera persona, cómo entendemos la capacitación en ciberseguridad hoy: más cercana a la realidad de las organizaciones, más práctica y, sobre todo, más efectiva.
**
Porque si algo está claro, es que el awareness tradicional ya no alcanza.
[Mirá el resumen >>
](https://recursos.safe-u.com/quiero-una-demo)
El desafío: pasar de informar a generar comportamiento
##
Durante años, la concientización en ciberseguridad se apoyó en formatos clásicos: presentaciones, cursos online, políticas internas.
El problema no es que estén mal.
El problema es que **no son suficientes para generar cambios de comportamiento.**
Hoy, los riesgos más críticos —phishing, fraudes, fuga de información— no explotan vulnerabilidades técnicas, sino **decisiones humanas.**
Y cambiar decisiones requiere algo más que información:
requiere **experiencia, contexto y práctica.**
Un evento pensado para vivir la ciberseguridad
##
En el Demo Day recibimos a líderes de áreas clave como** RRHH, Ciberseguridad y Compliance**, quienes pudieron experimentar distintas dinámicas diseñadas para llevar el awareness a otro nivel.
Entre ellas:
El objetivo no fue explicar conceptos, sino poner a las personas en situación.
Que detecten, decidan, se equivoquen y aprendan. ✅
De la teoría a la práctica: por qué lo inmersivo funciona
####
Las organizaciones enfrentan un problema concreto:
los usuarios “saben” qué hacer… pero no siempre lo hacen.
Ahí es donde las experiencias inmersivas marcan la diferencia:
- Generan recordación
- Activan la toma de decisiones en contexto
- Refuerzan hábitos a través de la práctica
- Involucran emocionalmente al usuario
En otras palabras, transforman la concientización en algo accionable.
Ciberseguridad como parte de la cultura
##
Uno de los ejes centrales del evento fue el cambio cultural.
La ciberseguridad no puede depender únicamente del área técnica.
Necesita convertirse en un **comportamiento transversal a toda la organización.**
Y eso solo se logra cuando:
RRHH integra la seguridad en el ciclo de vida del empleado
Compliance acompaña con marcos y controles
Seguridad deja de comunicar “riesgos” y empieza a gestionar comportamiento
Las experiencias como este Demo Day son una forma concreta de avanzar en ese camino.
Más que un evento: una forma de implementar awareness
##
Lo que mostramos en el Demo Day no es una acción aislada, sino parte de un enfoque más amplio:
👉 Programas de concientización basados en Human Risk
👉 Campañas continuas, no eventos puntuales
👉 Medición de comportamiento, no solo participación
👉 Experiencias diseñadas para cada tipo de usuario**
El objetivo es claro:
reducir el riesgo humano de forma medible y sostenida.
El aprendizaje en ciberseguridad cambió.
Ya no alcanza con decirle a las personas qué hacer.
Hay que darles herramientas para experimentarlo, practicarlo y adoptarlo como hábito.
El Demo Day fue una muestra de eso:
una forma distinta de entender el awareness, alineada con los desafíos actuales.
Ya lo viste funcionar. Ahora veamos cómo implementarlo en tu organización.
[⚡ Pedí tu demo y llevá esta experiencia a tu equipo.](https://recursos.safe-u.com/quiero-una-demo)