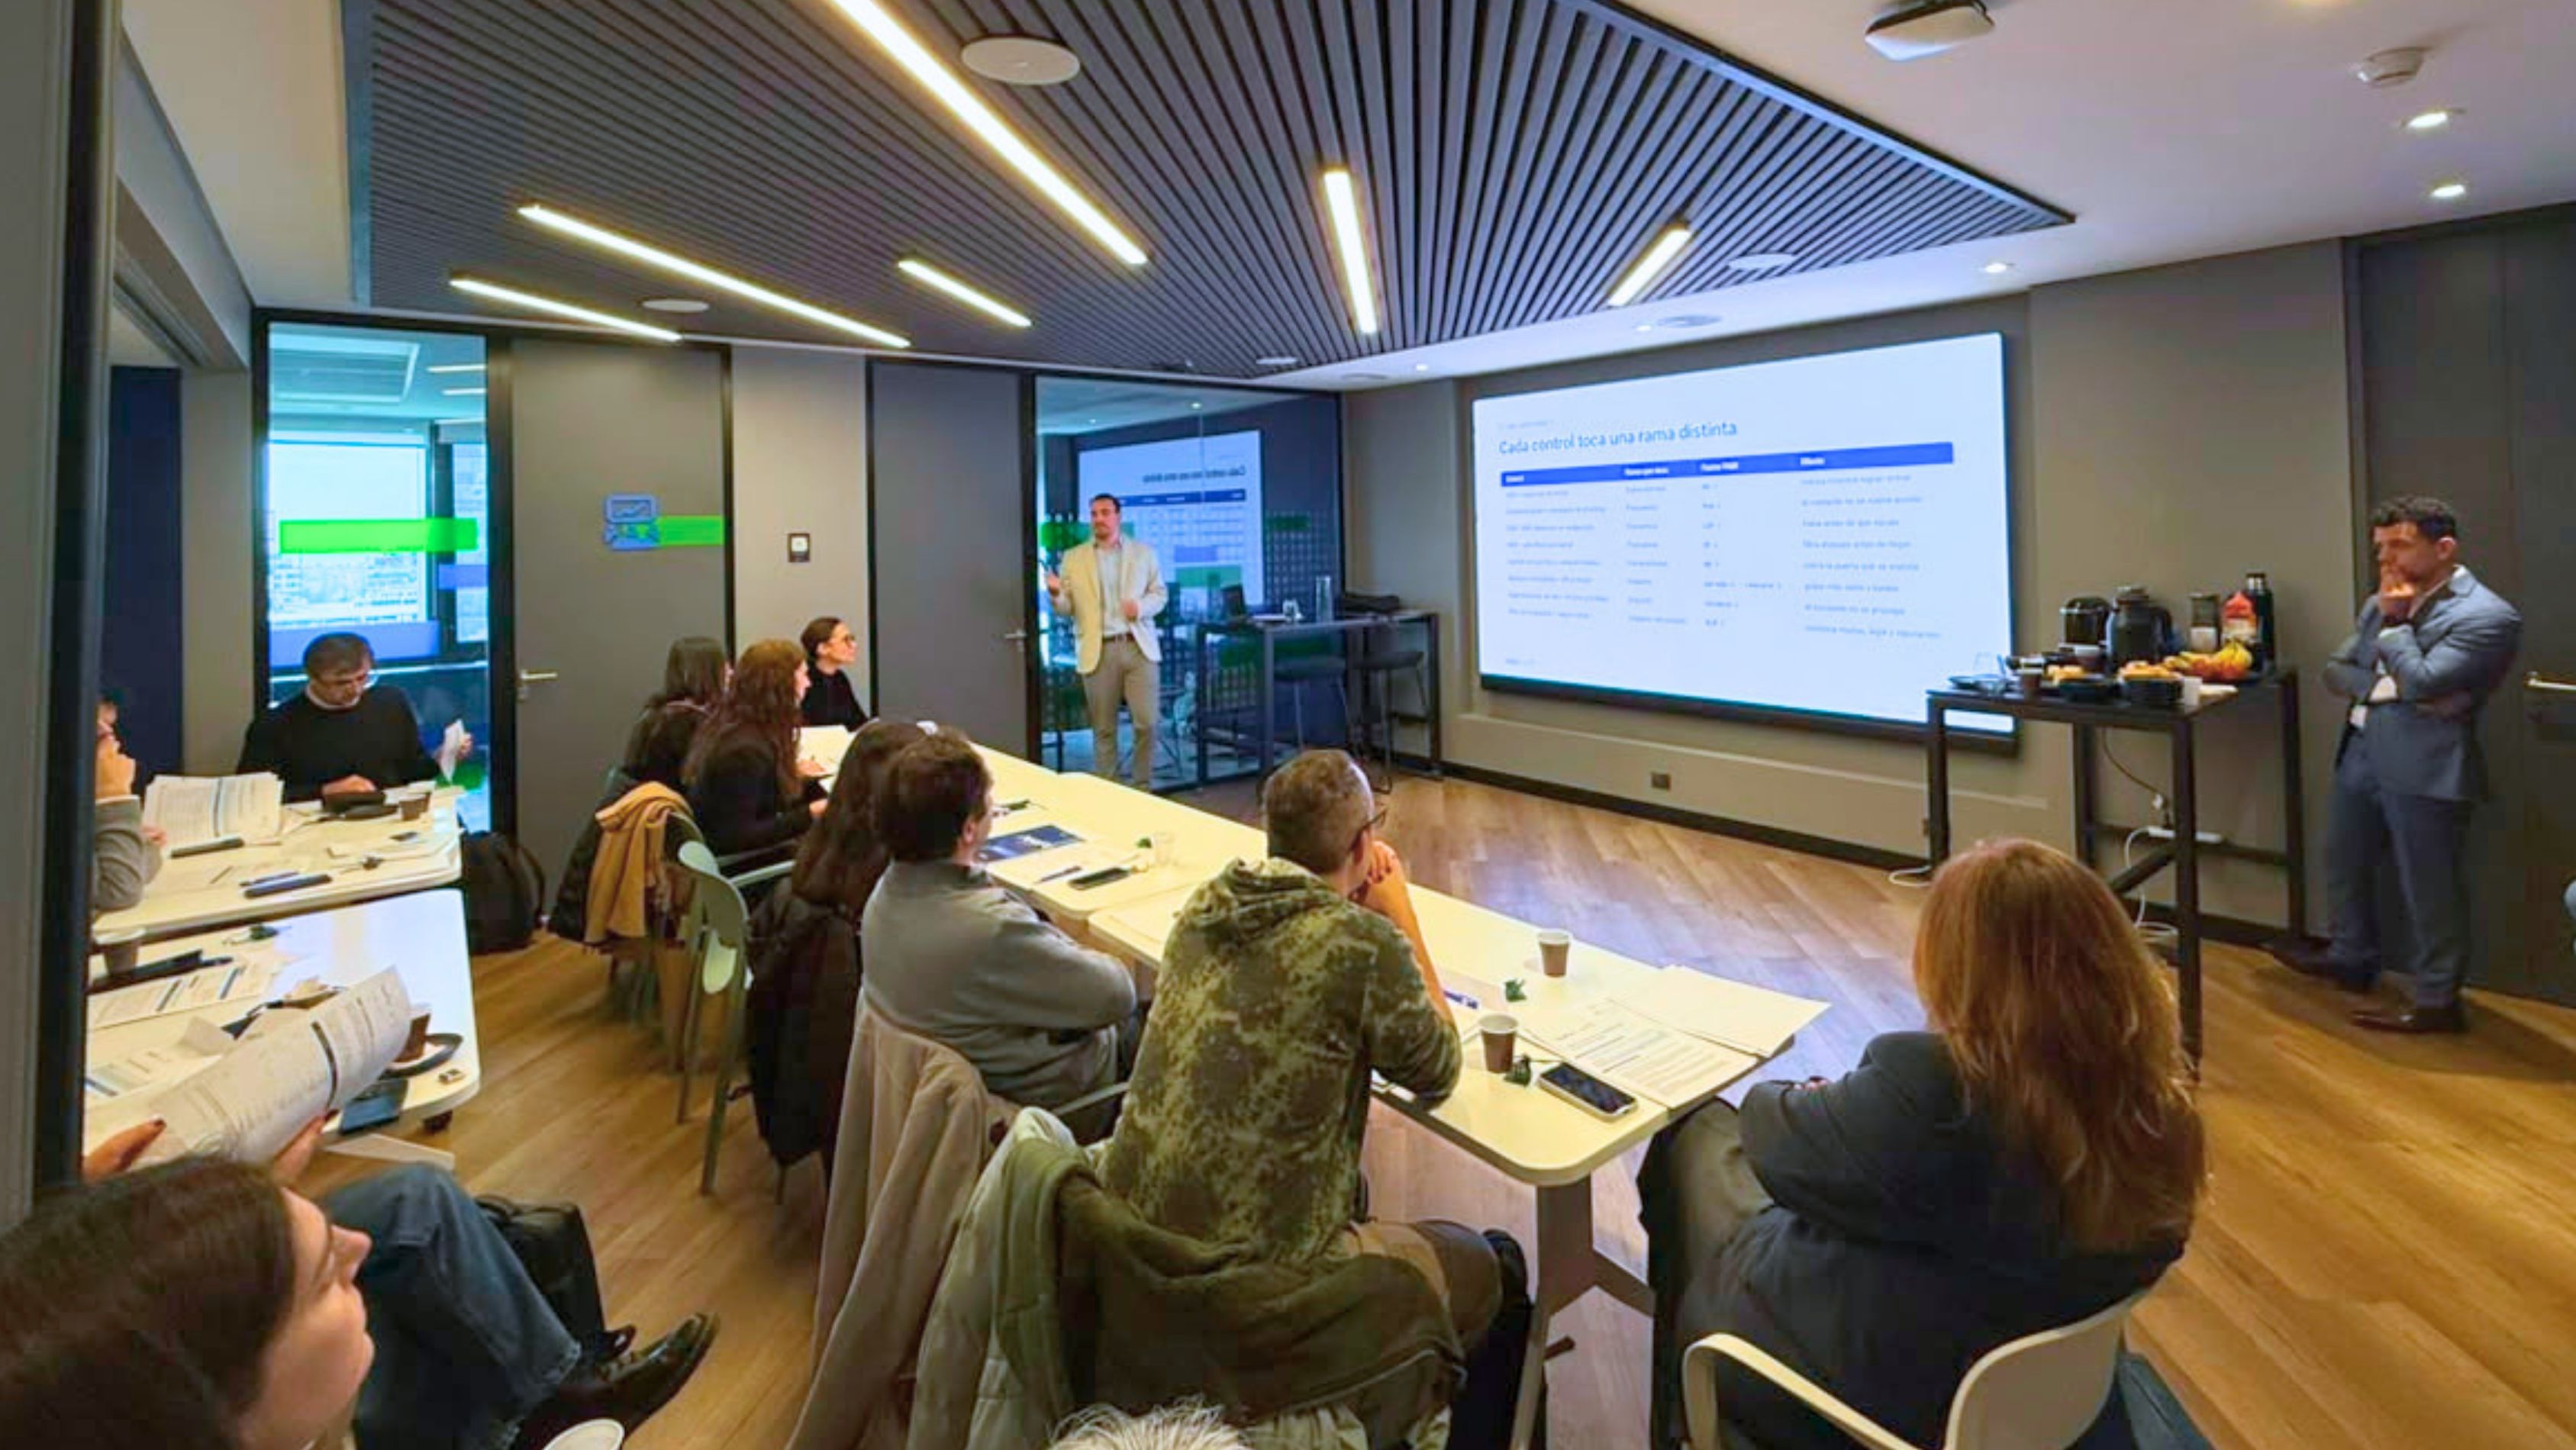
Del semáforo al dinero: Workshop de Risk Quantification en nuestras oficinas
La semana pasada abrimos las puertas de nuestras oficinas para llevar adelante un nuevo workshop de Risk Quantification, una jornada práctica pensada para compartir una forma distinta de mirar, medir y comunicar el riesgo en ciberseguridad.
El punto de partida fue una pregunta simple: Cuando decimos que un riesgo es “alto”, **¿Qué significa realmente para el negocio?**
🚦Durante años, muchas organizaciones gestionaron sus riesgos con matrices de colores, categorías cualitativas y conversaciones basadas en percepciones. Alto, medio o bajo. Rojo, amarillo o verde. Ese lenguaje puede servir para ordenar una primera discusión, pero no siempre alcanza cuando llega el momento de tomar decisiones concretas: **cuánto invertir, qué priorizar, qué aceptar, qué mitigar o cómo explicarle al directorio cuál es la exposición real de la compañía.**
El objetivo del encuentro fue justamente salir de esa conversación y avanzar hacia otra más útil para la gestión: hablar de riesgo en términos de probabilidad, impacto y pérdida económica esperada.
### Una jornada para pensar el riesgo en números ###
A lo largo del workshop, los participantes trabajaron sobre los fundamentos de la metodología FAIR, un enfoque que permite descomponer el riesgo de información en factores medibles y expresarlo en términos financieros.
Pero la jornada no estuvo planteada como una clase teórica. La propuesta fue práctica desde el inicio: entender cómo se construye un escenario de riesgo, qué información se necesita, cómo se estima cuando no hay datos perfectos y de qué manera una simulación permite transformar incertidumbre en rangos útiles para decidir.
Uno de los ejes principales fue mostrar que un riesgo no es simplemente una amenaza, una vulnerabilidad o un activo aislado. Un riesgo es una historia completa: algo que puede pasar, sobre un activo concreto, con un efecto determinado para la organización. Recién cuando ese escenario está bien definido se puede empezar a medir.
Por eso, durante el encuentro se trabajó sobre casos concretos y ejercicios que ayudaron a distinguir entre una lista extensa de preocupaciones y un conjunto acotado de escenarios que realmente pueden mover la aguja del negocio.
**Del “alto, medio o bajo” a la pérdida esperada**
Porqueel riesgo cyber **necesita** traducirse a un lenguaje que pueda ser entendido y discutido fuera del área técnica.
El directorio no decide en colores. Decide en dinero, prioridades, exposición, impacto operativo y apetito de riesgo.
Por eso, cuantificar no significa buscar una precisión imposible ni prometer certezas absolutas. Significa construir una estimación defendible: cuánto podría perder la organización, con qué probabilidad, en qué escenarios y cómo cambiaría esa exposición si se implementan determinados controles.
Esa diferencia es clave. Una cosa es decir que el riesgo de ransomware es alto. Otra muy distinta es poder estimar cuánto podría costar una interrupción de tres días, qué parte de esa pérdida sería operativa, qué consecuencias secundarias podrían aparecer y qué inversión reduciría más la exposición esperada.
Ahí es donde la conversación cambia.
### Casos, industrias y decisiones ###
Además de los conceptos metodológicos, el workshop incluyó materiales específicos por industria para mostrar cómo cambia la conversación según el contexto de cada organización.
No es lo mismo cuantificar riesgo en banca que en fintech, salud, software, mercado de capitales o industria crítica. Los escenarios, activos, regulaciones, terceros, impactos reputacionales y consecuencias operativas son distintos.
En una entidad financiera, la discusión puede girar alrededor del fraude, la apropiación de cuentas o la interrupción de canales digitales. En una compañía de salud, puede estar vinculada con datos sensibles, continuidad de atención o plataformas críticas. En industria, una interrupción puede dejar de ser un problema digital y convertirse rápidamente en un problema operativo, físico y económico.
La metodología ayuda a ordenar esas diferencias y llevarlas a una misma unidad de análisis: cuánto riesgo económico representa cada escenario y qué decisión conviene tomar primero.
### El valor de cuantificar controles ###
Otro de los puntos trabajados fue el impacto de los controles. En una conversación tradicional, muchas medidas de seguridad se justifican por buenas prácticas, cumplimiento o urgencia técnica. La cuantificación permite sumar otra mirada: cuánto riesgo reduce cada control.
No todos los controles actúan igual. Algunos bajan la probabilidad de ocurrencia. Otros reducen el impacto. Otros mejoran la capacidad de respuesta o ayudan a transferir parte del riesgo.
Cuando ese efecto se estima en términos económicos, la discusión presupuestaria se vuelve más clara. Ya no se trata solo de pedir más inversión en ciberseguridad, sino de mostrar qué pérdida esperada se reduce, qué escenario se mitiga y cuál es el retorno estimado de cada iniciativa.
### Medir para decidir mejor ###
El cierre del workshop dejó una idea fuerte: cuantificar el riesgo no es convertir la ciberseguridad en una planilla. Es darle al negocio una herramienta para decidir mejor.
Medir permite priorizar.
Priorizar permite invertir mejor.
Invertir mejor permite reducir exposición donde realmente importa.
Y comunicar en términos económicos permite que la conversación llegue al directorio con mayor claridad.
La jornada fue, en definitiva, una invitación a cambiar la forma en que hablamos de riesgo cyber. Menos etiquetas. Más escenarios. Menos colores. Más decisiones. Menos intuición aislada. Más evidencia, rangos y conversación de negocio.
Porque medir el riesgo no es solo un ejercicio técnico. Es una forma de conectar la ciberseguridad con la estrategia, el presupuesto y la continuidad de la organización.
Y ese fue el espíritu del workshop: abrir una conversación práctica, concreta y necesaria sobre cómo pasar del “riesgo alto” a una pregunta mucho más relevante para cualquier organización:
¿Cuánto estamos dispuestos a perder antes de actuar?