Cuando la ciberseguridad empieza a hablar el idioma del negocio
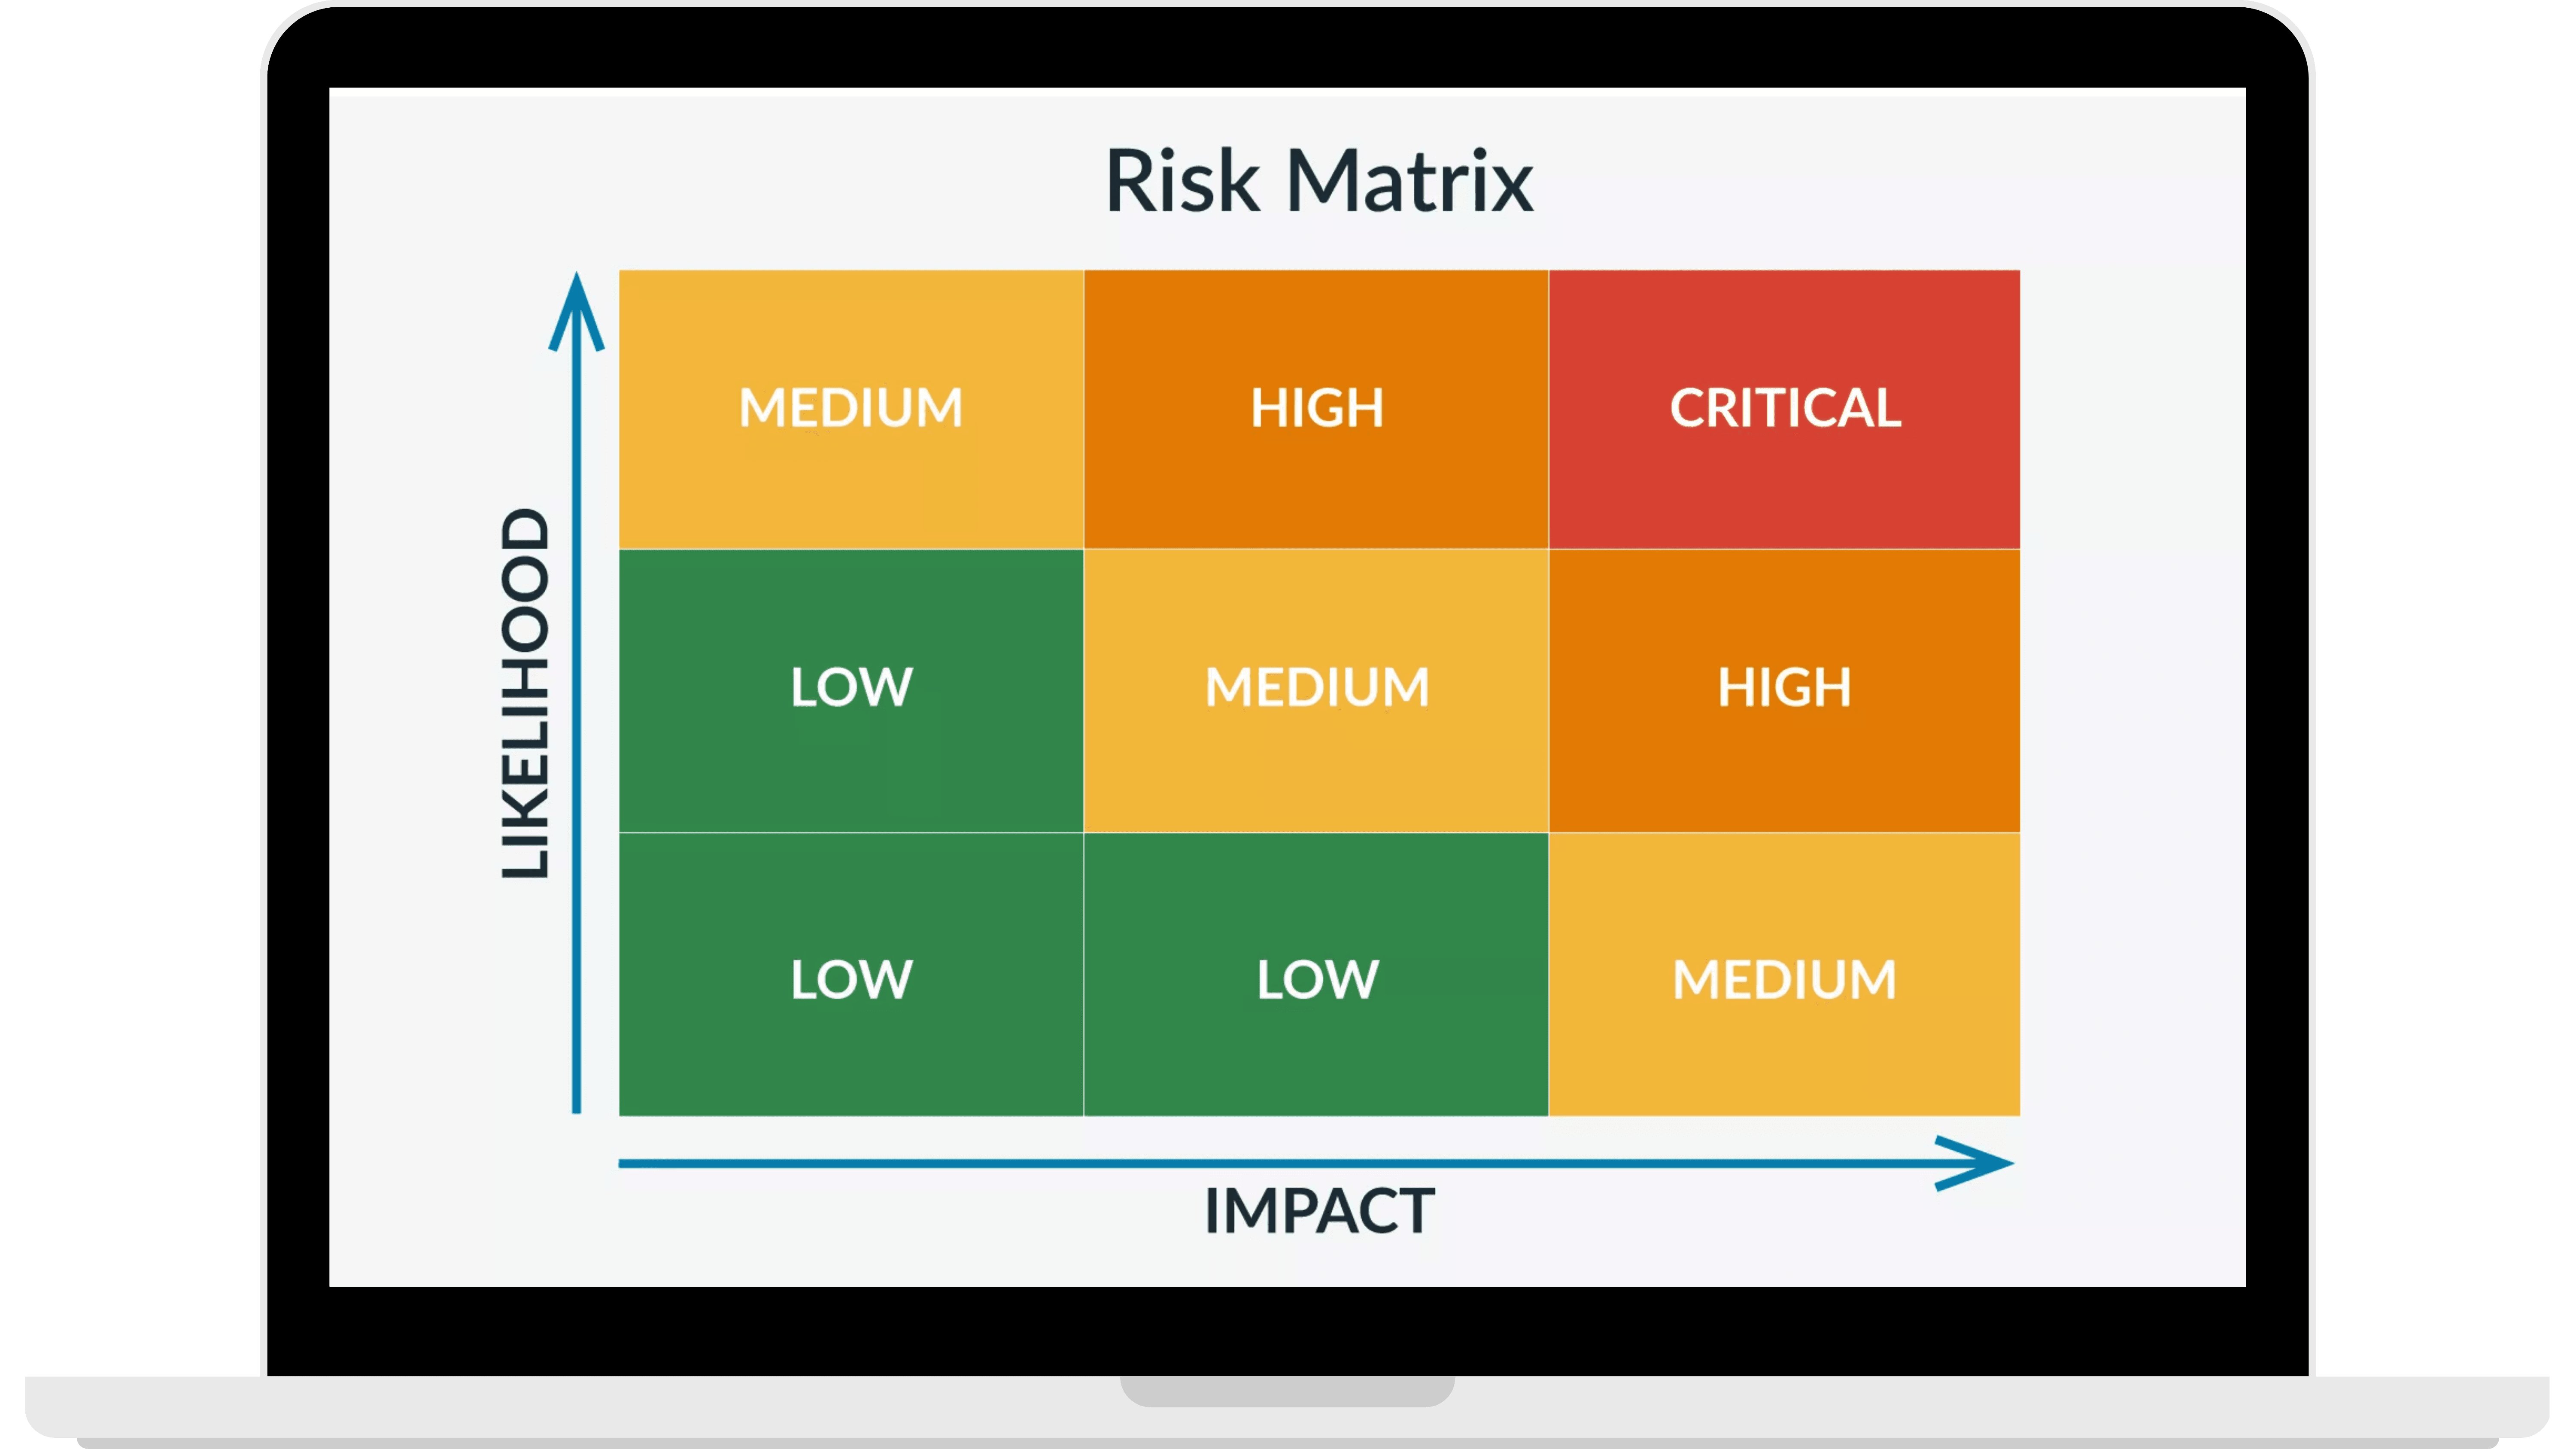
Durante años, muchas organizaciones gestionaron la ciberseguridad con semáforos, matrices de riesgo, checklists de cumplimiento y reportes técnicos difíciles de traducir a decisiones de negocio. “Riesgo alto”, “riesgo medio” o “madurez 3 sobre 5” pueden ser útiles como punto de partida, pero tienen una limitación evidente: no explican con claridad cuánto dinero, operación, reputación o valor corporativo está realmente en juego.
### Ese es el problema que resuelve Risk Quantification. ###
La cuantificación del riesgo cibernético permite estimar la exposición de una organización en términos financieros. En lugar de limitarse a decir que determinado escenario es “crítico”, permite responder preguntas más relevantes para un CEO, CFO, directorio o comité de riesgos: ¿cuál es la probabilidad de que ocurra?, ¿qué pérdidas podría generar?, ¿qué controles reducen más exposición?, ¿qué inversión tiene mejor retorno?, ¿qué riesgo deberíamos aceptar, mitigar, transferir o evitar?
El enfoque FAIR plantea justamente que el riesgo debe analizarse como una combinación entre la frecuencia probable de eventos de pérdida y la magnitud probable de esas pérdidas. En otras palabras: no alcanza con saber que algo puede pasar; también hay que estimar cuántas veces podría pasar en un período determinado y cuál sería el impacto económico si sucede.
### De la intuición a la decisión informada ###
El desafío de muchas áreas de ciberseguridad no es solamente proteger mejor, sino justificar mejor. Los recursos son limitados, las amenazas aumentan y las necesidades del negocio compiten por presupuesto. En ese contexto, decir “necesitamos invertir porque el riesgo es alto” suele ser insuficiente.
Risk Quantification permite ordenar la conversación. Ayuda a priorizar los escenarios que realmente pueden comprometer valor, comparar alternativas de mitigación y defender decisiones frente a la alta dirección. El documento del FAIR Institute sobre Cyber Risk Quantification destaca precisamente que medir el riesgo no es un fin en sí mismo: se mide para que las decisiones estén mejor informadas.
Esto cambia la dinámica entre seguridad y negocio. El CISO deja de hablar únicamente en términos de vulnerabilidades, controles o hallazgos técnicos, y empieza a expresar el riesgo en un lenguaje que el resto de la organización ya utiliza: dinero, probabilidad, impacto, retorno de inversión y exposición residual.
#### Por qué las matrices tradicionales ya no alcanzan ####
Las matrices de riesgo siguen siendo frecuentes porque son simples. Pero esa misma simpleza puede transformarse en un problema. Dos personas pueden interpretar de manera distinta qué significa “alto impacto” o “baja probabilidad”. Además, muchas veces esas categorías no están vinculadas a un período de tiempo concreto ni a una pérdida económica estimada.
El material sobre gestión cuantitativa del riesgo advierte que las matrices tradicionales pueden generar una falsa sensación de seguridad porque agrupan realidades muy distintas dentro de las mismas etiquetas. Dos riesgos clasificados como “altos” pueden tener impactos económicos completamente diferentes, y un riesgo “medio” puede justificar más atención que uno “alto” si se analiza con mayor precisión.
La cuantificación no elimina la incertidumbre, pero la hace visible. Y eso es una ventaja. Permite trabajar con rangos, escenarios y supuestos explícitos, en lugar de esconder la incertidumbre detrás de un color.
### El valor para la alta dirección ###
Para el directorio y la C-Level, Risk Quantification permite responder preguntas clave:
¿Qué escenarios de ciberseguridad pueden afectar más el valor de la organización?
¿Cuánta pérdida económica podríamos enfrentar ante un ransomware, una filtración de datos, una interrupción operativa o un fraude?
¿Qué controles reducen más exposición y cuáles tienen menor efecto real?
¿Cuál es nuestro riesgo residual después de invertir?
¿Qué parte del riesgo conviene mitigar y cuál podría transferirse mediante seguros?
El valor no está solamente en obtener un número. Está en construir una forma más madura de decidir. Los reportes ejecutivos sobre ciberseguridad deberían contextualizar el riesgo en términos de negocio, porque el directorio no necesita una lista de herramientas: necesita entender cómo la postura de seguridad afecta continuidad, rentabilidad, reputación y crecimiento.
### Risk Quantification como servicio ###
Un servicio de Risk Quantification ayuda a las organizaciones a identificar escenarios relevantes, estimar probabilidad e impacto, analizar controles existentes, calcular exposición financiera y traducir los resultados en recomendaciones accionables.
El resultado no es un informe técnico más. Es una herramienta de gestión para priorizar inversiones, preparar conversaciones con el directorio, fortalecer la gobernanza, mejorar decisiones de transferencia de riesgo y demostrar diligencia frente a reguladores, auditores, clientes o inversores.
En un contexto donde los incidentes de ciberseguridad ya no son una excepción sino una posibilidad concreta, gestionar el riesgo con intuición es cada vez menos defendible. La pregunta ya no es si la organización tiene riesgos. La pregunta es cuánto riesgo está dispuesta a asumir, cuánto puede reducir y cuánto le cuesta cada decisión.
**Risk Quantification convierte esa conversación en una decisión de negocio.**